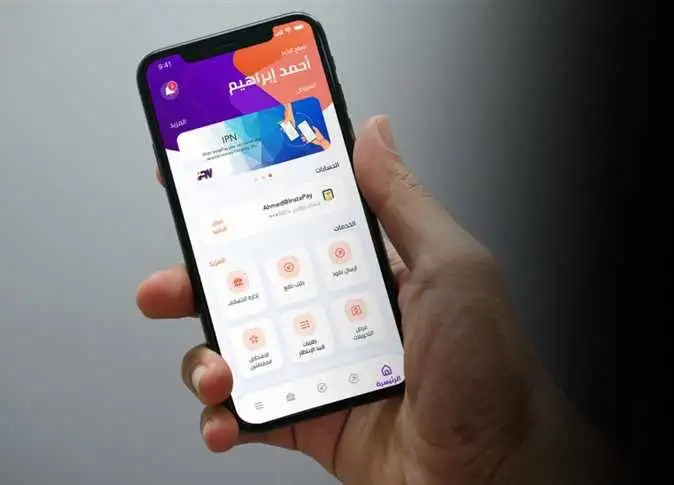

عاد التحذير من عمليات الاحتيال الإلكتروني التي تستغل اسم تطبيق إنستاباي إلى الواجهة، بعد كشف الإعلامي محمد علي خير عن تعرضه لمحاولة نصب عبر اتصال هاتفي من شخص ادعى أنه موظف في التطبيق.
وتكشف الواقعة عن أسلوب متدرج يمكن أن يستخدمه المحتالون لاستدراج الضحية؛ إذ يبدأ التواصل بطلب بسيط أو مشكلة مزعومة في الخدمة، ثم ينتقل تدريجيًا إلى محاولة الحصول على معلومات مالية أو دفع المستخدم إلى فتح رابط إلكتروني.
كيف بدأت محاولة الاحتيال مع محمد علي خير؟
بحسب رواية محمد علي خير التي نشرها عبر صفحته على «فيسبوك»، تلقى اتصالًا من شخص قدم نفسه باعتباره موظفًا في إنستاباي، وأبلغه بوجود مشكلة مرتبطة بالخدمة.
ووفق الرواية نفسها، طلب المتصل سداد مبلغ مالي صغير قدره 6 جنيهات، بدعوى وجود ضريبة مستحقة، قبل أن تتطور المحادثة لاحقًا إلى الحديث عن نقاط مالية مزعومة ومحاولة دفعه إلى إدخال بيانات مرتبطة ببطاقة مصرفية.
وتوضح هذه التفاصيل نمطًا معروفًا في عمليات التصيد والاحتيال، يعتمد على الانتقال بالضحية من خطوة إلى أخرى بدلًا من طلب البيانات الحساسة مباشرة منذ بداية المكالمة.
فخ يبدأ بمبلغ صغير
قد يبدو طلب دفع مبلغ محدود أمرًا بسيطًا بالنسبة للمستخدم، وهو ما قد يقلل من مستوى الحذر أثناء التعامل مع المتصل.
لكن المشكلة لا تكون في قيمة المبلغ نفسه، وإنما في الخطوة التي قد تأتي بعده.
فالمحتال يمكن أن يستخدم الطلب الأول لبناء قدر من الثقة، ثم ينتقل إلى طلب معلومات أكثر حساسية، مثل بيانات البطاقة أو رموز التحقق، أو إرسال رابط يطلب من المستخدم إدخال بياناته.
ولهذا فإن أي اتصال غير متوقع يتعلق بحساب مالي أو خدمة مصرفية يجب التعامل معه بحذر، حتى لو كان الطلب في البداية يبدو بسيطًا.
اقرأ أيضاً:
إنستاباي يحذر من الروابط المزيفة
سبق أن حذر تطبيق إنستاباي المستخدمين من الروابط المشبوهة التي قد تصل عبر الرسائل أو البريد الإلكتروني أو وسائل التواصل المختلفة.
وتكمن خطورة هذه الروابط في أنها قد تقود إلى صفحات مصممة لتبدو مشابهة لمواقع أو خدمات رسمية، بينما يكون هدفها الحقيقي جمع بيانات المستخدم.
وقد يطلب الموقع المزيف من الشخص إدخال معلومات شخصية أو مصرفية، ما قد يعرض حساباته وأمواله للخطر.
لا تثق في شكل الموقع وحده
من الأخطاء الشائعة الاعتقاد بأن الموقع آمن لمجرد أنه يحمل شعار الخدمة أو يستخدم تصميمًا مشابهًا للموقع الأصلي.
فالصفحات المزيفة يمكن أن تكون متقنة للغاية، ولذلك يجب التأكد من عنوان الموقع نفسه وعدم الوصول إلى الخدمات المالية من خلال روابط مجهولة أو غير متوقعة.
حيلة «النقاط والمكافآت»
من الأساليب التي تستغلها رسائل الاحتيال أيضًا إيهام المستخدم بوجود نقاط أو مكافآت مالية تنتظره، مع مطالبته بالضغط على رابط للحصول عليها قبل انتهاء صلاحيتها.
وتستفيد هذه الطريقة من عنصر الاستعجال؛ إذ يُدفع المستخدم إلى التصرف بسرعة خوفًا من ضياع المكافأة.
لكن الرسالة التي تطلب تسجيل بيانات مصرفية أو الضغط على رابط غير معروف للحصول على نقاط أو مكافأة يجب أن تثير الشك، خصوصًا إذا لم يكن المستخدم يتوقع أصلًا الحصول على هذه المكافأة.
مكالمة هاتفية ثم رابط مزيف
قد لا يكون الاتصال الهاتفي هو المرحلة النهائية من عملية الاحتيال.
ففي بعض السيناريوهات، يبدأ المحتال بالمكالمة لإقناع الضحية بأنه موظف تابع لجهة رسمية، ثم يرسل له رابطًا بحجة إتمام عملية التحقق أو حل المشكلة.
وبمجرد انتقال المستخدم إلى الرابط وإدخال بياناته، يمكن أن تصبح المعلومات التي شاركها متاحة للمحتال.
لذلك فإن هوية المتصل وحدها لا تكفي لإثبات أنه موظف حقيقي، حتى إذا كان يعرف بعض المعلومات عن المستخدم.
لا تشارك OTP أو الرقم السري
من أهم قواعد حماية الحسابات والخدمات المالية عدم مشاركة رمز OTP أو الرقم السري للبطاقة أو أي بيانات مصرفية حساسة مع الآخرين.
إذا طلب منك شخص عبر الهاتف أو الرسائل إرسال رمز تحقق وصلك إلى هاتفك، فلا تشاركه معه.
وإذا ادعى المتصل أنه من بنك أو تطبيق مالي، فمن الأفضل إنهاء المكالمة والتواصل بنفسك مع الجهة الرسمية باستخدام وسائل الاتصال الموجودة على موقعها أو تطبيقها الرسمي.
كيف تحمي نفسك من الاحتيال باسم إنستاباي؟
يمكن تقليل مخاطر الوقوع في هذا النوع من عمليات الاحتيال من خلال مجموعة من الخطوات البسيطة:
- لا تضغط على روابط مجهولة تصلك عبر الرسائل أو البريد الإلكتروني.
- لا تشارك OTP مع أي شخص.
- لا ترسل الرقم السري أو بيانات البطاقة عبر الهاتف أو تطبيقات المحادثة.
- لا تثق في شخص لمجرد أنه يدعي أنه موظف في خدمة مالية.
- إذا أخبرك المتصل بوجود مشكلة في حسابك، أغلق المكالمة وتواصل مع الجهة الرسمية بنفسك.
- تعامل بحذر مع رسائل الجوائز والنقاط والمكافآت غير المتوقعة.
- افحص عنوان الموقع قبل إدخال أي بيانات.
- لا تستخدم أرقام الهواتف أو الروابط التي يرسلها لك المتصل المشبوه للتحقق من هويته.
- عند الشك، تواصل مع البنك أو الخدمة المالية من خلال القنوات الرسمية.
الذكاء الاصطناعي يجعل الاحتيال أكثر إقناعًا
تزداد أهمية الوعي الرقمي مع تطور أدوات إنشاء المحتوى، بما في ذلك تقنيات الذكاء الاصطناعي التي يمكن استخدامها لإنتاج رسائل أكثر إقناعًا وتصميم صفحات إلكترونية تشبه الخدمات الأصلية.
ولهذا لم يعد اكتشاف الاحتيال يعتمد فقط على وجود أخطاء لغوية واضحة أو تصميم رديء؛ فقد تبدو الرسالة أو الصفحة مقنعة بدرجة كبيرة.
ويظل العامل الأهم هو عدم مشاركة البيانات الحساسة بناءً على مكالمة أو رسالة غير متوقعة، والتأكد من أي طلب مالي من خلال القنوات الرسمية.
ماذا تفعل إذا شككت في محاولة نصب؟
إذا تلقيت مكالمة أو رسالة تدعي وجود مشكلة في حسابك عبر إنستاباي أو أي خدمة مالية، فلا تتعامل معها تحت ضغط الوقت.
احتفظ بالرسالة أو بيانات الاتصال إذا احتجت إلى الإبلاغ عنها، ولا تضغط على الروابط المرفقة، ثم تواصل مباشرة مع الجهة الرسمية للتحقق من حقيقة الأمر.
وفي حال كنت قد أدخلت بالفعل بيانات مصرفية في صفحة مشبوهة، فمن المهم التواصل سريعًا مع البنك أو الجهة المالية المعنية واتباع تعليماتها لحماية الحساب.
ما الذي نعرفه حتى الآن؟
واقعة محمد علي خير، بحسب روايته المنشورة، تسلط الضوء على طريقة يمكن أن يبدأ بها الاحتيال من مكالمة تبدو عادية ثم يتحول إلى طلب دفع أو رابط إلكتروني أو محاولة للحصول على بيانات مالية.
والقاعدة الأهم التي يجب تذكرها هي: لا تمنح أي شخص بياناتك المصرفية أو رمز OTP لمجرد أنه قال إنه موظف في إنستاباي أو البنك، وتحقق دائمًا من أي طلب من خلال القنوات الرسمية.